Una piattaforma per la gestione continua dell'esposizione cyber
Scopri, prioritizza, valida e risolvi ogni esposizione critica in un unico ciclo CTEM. Discovery passivo e attivo, contestualizzazione del rischio, remediation guidata.
La prima piattaforma CTEM-native italiana
Una piattaforma CTEM-native per la gestione continua della superficie d'attacco
Galileo implementa il framework Continuous Threat Exposure Management di Gartner: cinque fasi consecutive in un ciclo continuo e automatizzato.
Dallo scoping iniziale al remediation plan, un motore dedicato per ciascuna fase
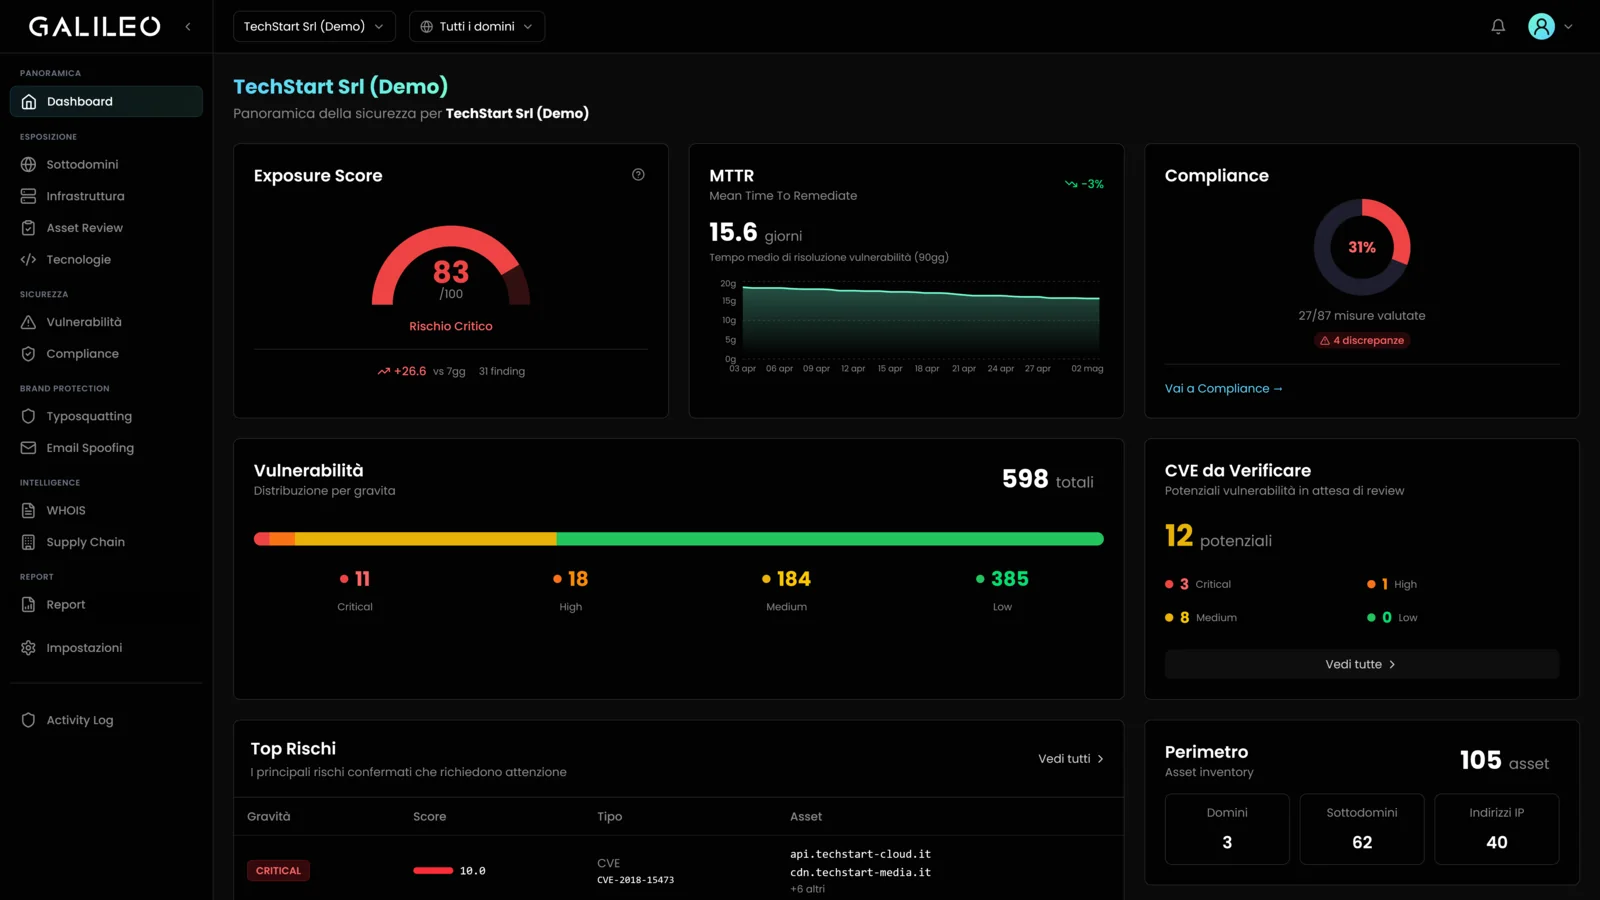
In un ecosistema digitale frammentato e dinamico, la visibilità è la prima forma di difesa
La superficie di attacco della tua azienda è in costante evoluzione.
Questa dinamicità introduce gap di visibilità e rischi di esposizione che i modelli di gestione tradizionali faticano a intercettare.
Galileo identifica automaticamente tutti gli asset del tuo perimetro digitale, inclusi quelli non gestiti o dimenticati, frutto di migrazioni cloud, adozioni SaaS o integrazioni post M&A.
Una credenziale nelle mani sbagliate può diventare la chiave d'ingresso
Un’identità esposta può diventare un accesso.
Il rischio nasce fuori dal perimetro, ma può arrivare fino ai servizi usati dalla tua organizzazione.
- Credenziale compromessaUn’identità aziendale compare in una fonte monitorata.
- Utilizzo da parte di un attaccanteLa credenziale può essere impiegata per sembrare un utente legittimo.
- Accesso non autorizzatoUn altro possibile punto d’ingresso verso account e servizi.
Galileo individua le credenziali compromesse associate alla tua organizzazione e fornisce il giusto contesto per poter agire prima del loro sfruttamento
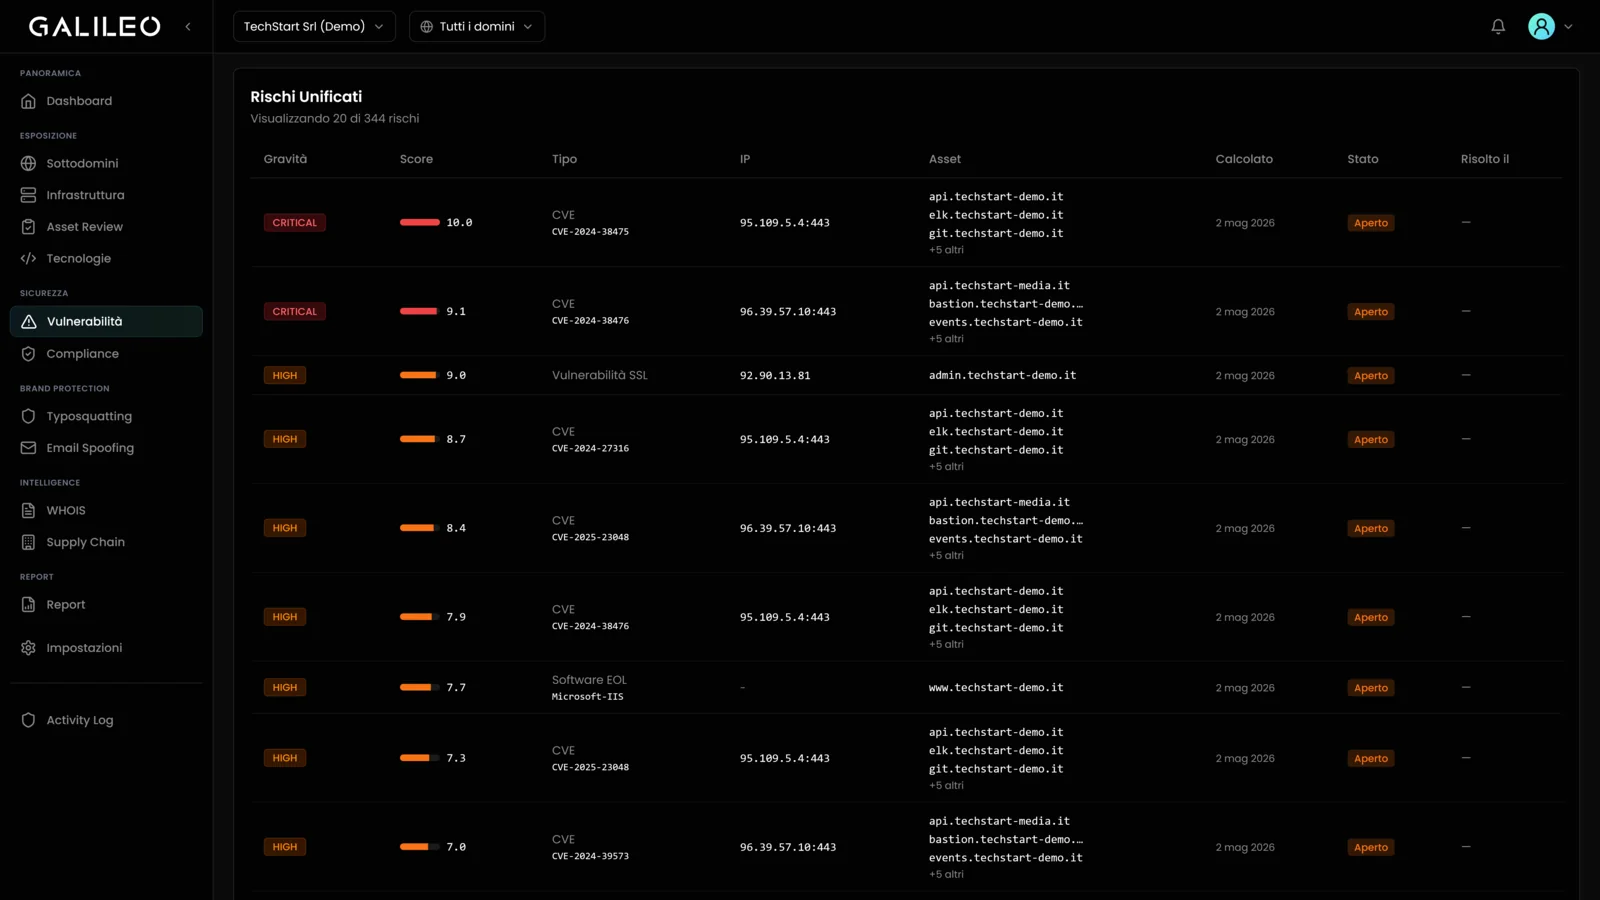
Dai priorità a ciò che conta davvero
Trattare ogni alert con la stessa urgenza significa disperdere energie su rischi marginali mentre le esposizioni critiche restano scoperte.
Galileo applica un modello di valutazione del rischio contestuale che combina metriche standard di valutazione delle vulnerabilità con parametri costruiti su misura per la tua azienda.
I sistemi tradizionali trattano tutti gli alert alla stessa maniera. Galileo mette la tua azienda al centro.
Risolvi le criticità prima che diventino vettori d'attacco
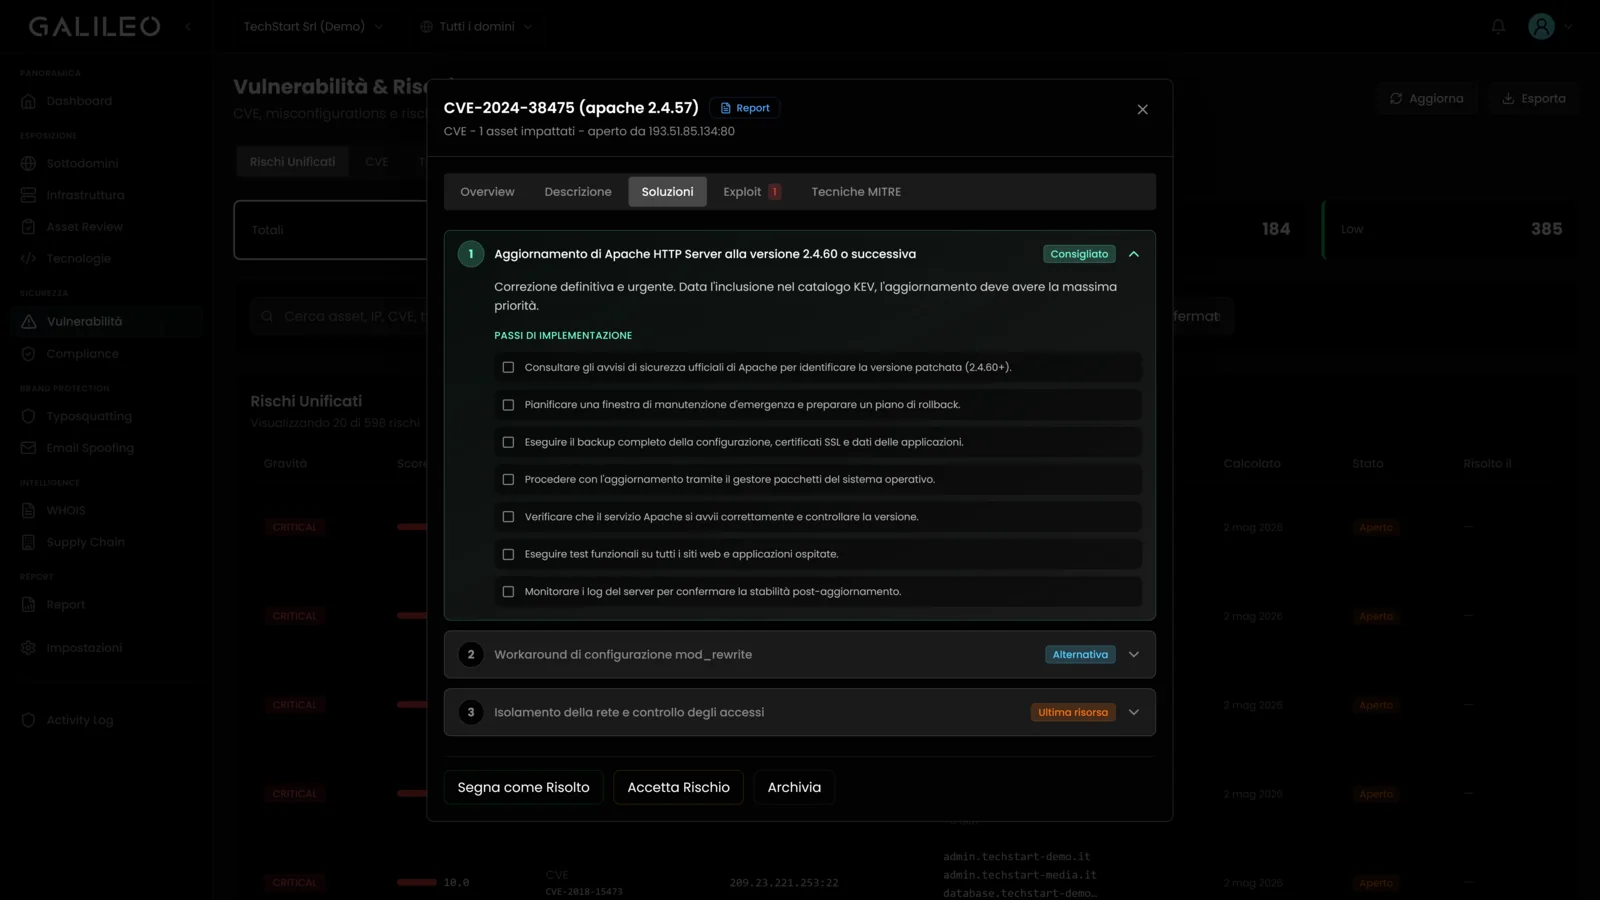
Identificare le esposizioni critiche è solo il primo passo.
I classici strumenti di gestione della superficie esterna si fermano all'identificazione, lasciando i team di security incerti su come intervenire in modo efficace.
Galileo cambia paradigma, traducendo i risultati dell'analisi della superficie esterna in istruzioni operative di risoluzione. Un motore di remediation basato su modelli decisionali avanzati e Agentic AI che associa ogni esposizione ad un piano d'azione, fornendo indicazioni tecniche precise per la riduzione del rischio.
Evidenze NIS2 audit-ready
Galileo integra in un'unica piattaforma gestione dell'esposizione cyber e conformità NIS2, ottimizzando i processi e trasformando ogni dato utile a prevenire un attacco in evidenza NIS2
Dalle esposizioni alle priorità NIS2
Galileo valuta criticità, esposizione e impatto potenziale di ogni asset per individuare le priorità tecniche rilevanti ai fini NIS2.
Report audit-ready on demand
In qualsiasi momento la piattaforma genera report strutturati con evidenze tecniche, timeline e stato delle remediation.
Storico delle esposizioni
Galileo mantiene uno storico completo e verificabile dell'evoluzione del perimetro nel tempo.
Alert su variazioni di compliance
Le nuove esposizioni vengono collegate alle misure NIS2 rilevanti.
Le risposte che cerchi
Cos'è CTEM (Continuous Threat Exposure Management)?
CTEM è un framework di cybersecurity che organizza la gestione dell'esposizione cyber in cinque fasi continue: Scoping, Discovery, Prioritization, Validation, Mobilization. A differenza del Vulnerability Management tradizionale, CTEM è un ciclo continuo che integra contestualizzazione del rischio e remediation operativa.
Come avviene l'attivazione di Galileo?
L'attivazione parte dalla definizione del perimetro e dalla registrazione dei domini da osservare. Galileo avvia quindi la discovery e organizza asset, evidenze e priorità nel workspace dedicato.
Galileo si integra con gli strumenti che utilizzo già?
Sì. Galileo mette a disposizione API per integrare dati di esposizione, priorità e remediation nei workflow e negli strumenti operativi già utilizzati dall'organizzazione.
Servono agenti da installare su asset interni?
No. Galileo osserva il perimetro esterno tramite discovery passiva e attiva, senza richiedere agent o collettori sugli asset interni. Le attività vengono eseguite sul perimetro autorizzato e secondo regole di scansione definite.